URLだけで雑に脆弱性を教えるよ。セキュリティバブルに乗ろう!
URLを入れるだけで雑に脆弱性を教えてくれるツールを作りました。無料だし、メアドもログインもない。ドメインすら取ってない。ログも取ってない。フリーランスの人はクライアントのサイトのURLを入れて、お仕事もらえるかもしれない。
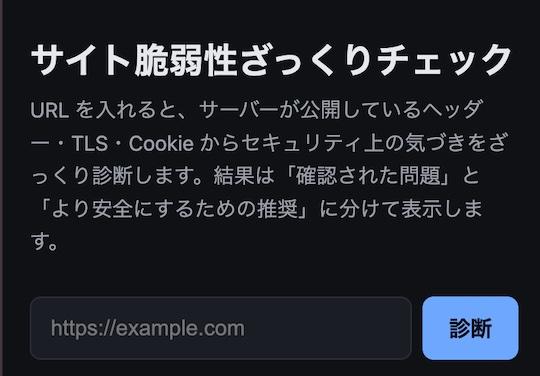
https://auto-check-676651174342.asia-northeast1.run.app/
無料です。たとえばタイムズのURLをいれるとこうなります。↓
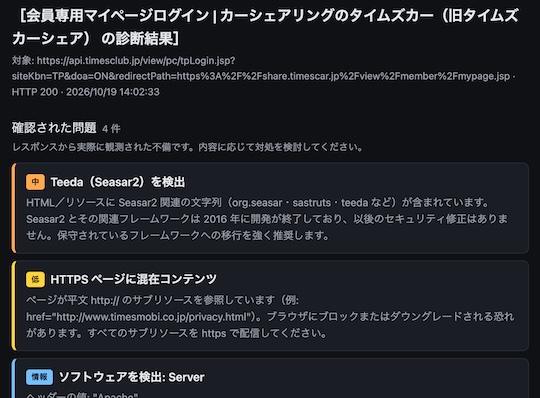
今回の脆弱性の根拠ではないかといわれてるSeasar2脆弱性の可能性を検出してますね。まだフレームワークを変えてないんでしょうね。さすがに穴は防いでいるでしょうけど。抜かれたあとでは、あとのカーニバルです。
今回漏れたブックオフでこんなんです↓。レスポンスも誰でも読めて、XSS脆弱性がまだあるみたいです。ただ、こういうのはどこでもあるし、それだけで大山鳴動するほどでもないので、その判断までいれてない。どうしようかね。
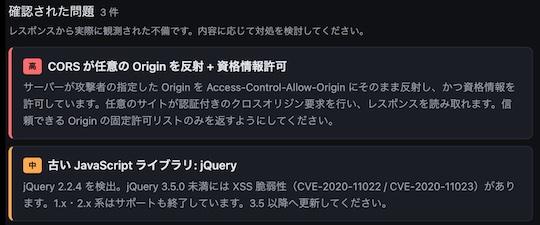
たとえば、とある某大手出版社(3大出版社)が運営していたサイトのURLを入れるとこうなります↓。Wordpressの古いプラグインとかphp5.xとかまだまだあるわけです。こんなサイトはロリポップなり、さくらなり、Xserverとかに、日本に10万サイトはあると思います。ただ、こんなの乗っ取ってもあまり得るものはないので、放置されてるんでしょうけど。
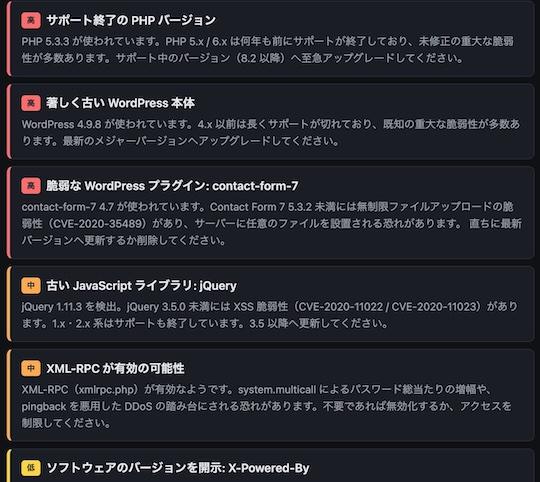
受託会社の人、フリーランスの人は、過去に受注したサイトを入力して、脆弱性を見つけて保守料金を取るのもありなのかもしれません。セキュリティバブルばんざい。
また、これで大手の会社の脆弱性を見つけて、営業して「御社に脆弱性があります!」と言って、お仕事をもらって、このサイトの出力結果をClaude Codeにペタっと貼って、AIで修正して、CodeMender も通して、300万円ほど取るだけの簡単なお仕事もあるかもです。(セキュリティの相場はよくわかんないです)やってることは、さお竹屋詐欺やガス点検詐欺と同じですね。そんなのに引っかかる前に自分で確認してください。
本当はポートスキャンをゴリゴリにしたら、もっと色々わかるんでしょうけど、セキュリティ初心者なのでよーわからんです。AIが書いた。Claudeがポートスキャンなんてやめましょうというてきた。きっと、MacMiniとか買ったら、たくさんハッキングできるんだろうな。まあ、こんなツールすぐ作れるので悪用しようもない。
わーわーいうてるVPNで抜かれるやつと、API解析するタイプなので、そのへんは対応してない。要望あればやるかなぁ。ソースネクストみたいに、API系で抜かれた人は、開発者本人が作ってる途中で「やばいなー」と思いつつ、そのまま実装したやつなので、自社で直せるだろう。あれはひどいよねー。そんなんいっぱいあると思う。このツールで、そこまで対応すると、ぼくのサーバー代が月1000円超えてしまうし、相手のサーバーにも負担をかける。おかねない。業務スーパーのとりモモ2キロも千円以上する時代にそんなの払えない。物価高ばんざい。
ログも何も取ってないし、ディストロレスのCloudRun(URLみたらわかるけど)なので誰も来ないとサーバーはリセットされますのでセキュリティに優しいです。
正直、全部AIが書いたので、脆弱性の中身もワイはよくわかってないです。ただ、最初にAIがポン出しで作ったやつはひどかったので、1日ぎゃーぎゃーつっこんだら、検出できるようになった。ポン出しよくないね。
https://auto-check-676651174342.asia-northeast1.run.app/